
 monycorp
상품 설명
※本ツールは、管理者権限で実行が必須となっています。
普通に実行すると、エラーが出て終了します。
《 操作説明書 》
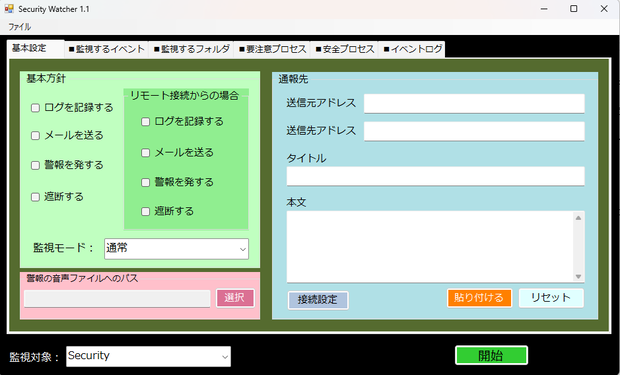
・本ツールは、Windowsのイベントログ
(セキュリティ/システム/アプリケーション等)を監視し、
あらかじめ設定しておいた条件に合致した場合に限り、
「ログ記録」「メール通報」「警報音」
「(リモートアクセスの)遮断」を行うツールです。
重要:初回起動時は、何も監視対象が設定されていません。
・そのため、インストール直後に
そのまま「開始」ボタンを押しても、
ログには何も記録されません。
・これは不具合ではなく、
"何を監視するか"を
ユーザー自身が選ぶ設計になっているためです。
・本書では、実際に動作を確認できるところまでを
具体例つきで説明します。
1. 起動前に必要な準備
1-1. 管理者権限で起動する
・Windowsの「セキュリティ」ログをリアルタイム監視するには、
管理者権限が必須です。
・管理者権限がない状態で監視を開始しようとすると、
エラーメッセージが表示され開始できません。
・アプリのアイコンを右クリック して、
ポップアップメニューが開いたら、
「管理者として実行」をクリックして下さい。
・普通に起動しょうとした場合は、
UAC確認ダイアログが表示されますので、
そこで「はい」を選択してください。
1-2. (推奨)監査ポリシーを確認する
・Windowsでは、イベントを
画面上のチェック(本ツールの「監視」設定)だけでは記録しません。
・Windows自体の「監査ポリシー」が有効になっている必要があります。
・「アカウントのログオン/ログオフ」
(イベントID 4624=成功、4625=失敗)は、
多くのWindows 10/11で既定で有効になっています。
・まずはここから試すのがおすすめです。
・「プロセスの作成」(イベントID 4688)は既定では無効です。
・試す場合は、次のいずれかで有効化しておいてください。↓
方法A:ローカルセキュリティポリシー(GUI)
(1)secpol.msc を管理者として実行する。
(2)「セキュリティの設定」→「詳細な監査ポリシーの構成」
→「システム監査ポリシー」→「詳細追跡」
(3)「プロセスの作成」をダブルクリックし、
「成功」にチェックを入れる。
auditpol /set /subcategory:"プロセスの作成" /success:enable
copy
※ サブカテゴリ名は
仮想環境やOSバージョンにより
表記が微妙に異なる場合があります。
うまくいかない場合は
方法AのGUIから設定してください。
・現在有効になっている監査ポリシー一覧は、
次のコマンドで確認できます。↓
auditpol /get /category:*
copy
💡 監査ポリシーは「Windowsが、そもそもそのイベントを記録するかどうか」の設定です。本ツールの「監視」チェックは「Windowsが記録したイベントの中から、どれに反応するか」の設定です。両方が揃って初めて動作します。
2. クイックスタート(一番簡単に動作確認する方法)
・ログオン失敗イベント(4625)を例に、
実際に動かして確認する手順です。
手順
(1)アプリを管理者権限で起動する
(2)「監視するイベント一覧」タブを開く
・一覧の中からイベントID 4625の行を探す。
(説明:「アカウントがログオンに失敗しました。」/危険度:3)
・その行の「監視」列にチェックを入れる。
・「ログ」列にもチェックを入れる。
(記録だけをまず試す場合は、
「メール」「警報」は外したままでOK)
(3)「監視対象のカテゴリ」を「セキュリティ」に設定する
・画面上部のコンボボックスから選択します
(4)「開始」ボタンを押す
・「監視を開始しました。」のメッセージが表示されれば成功です。
・管理者権限がない場合はここでエラーメッセージが出ます。
・1-1に戻って管理者権限で起動し直してください。
(5)わざとログオンに失敗させて、イベントを発生させる
・Windowsキー + L で画面をロックする。
・パスワード入力欄にわざと間違ったパスワードを入力してEnter。
・「パスワードが正しくありません」と表示されるはずです。
・その後、正しいパスワードでログオンし直してください。
(6)「イベントログ一覧」タブを確認する
・先ほど発生させた失敗イベントが
一覧に記録されているはずです。
・「危険度」列が 3 になっていること(CSVの設定通り)
も確認してください。
(7)うまく記録されない場合
・「監視するイベント一覧」で
該当行の「監視」「ログ」に本
当にチェックが入っているか再確認する。
・「監視対象のカテゴリ」が
「セキュリティ」になっているか確認する。
・1-2の監査ポリシーが有効になっているか、
auditpol /get /category:* で確認する。
・同じ要領で、4624(ログオン成功)にもチェックを入れておくと、
正常なログオンも記録されるようになります。
모든 리뷰
더보기리뷰 등록
리뷰를 작성하려면 로그인이 필요합니다.
로그인하고 리뷰 쓰기